Noua lege privind datele cu caracter personal urmează GDPR-ul european și privește orice companie care păstrează date despre clienți, angajați sau vizitatori ai site-ului. NQData se ocupă de măsurile tehnice, partenerul nostru juridic pregătește documentele — aveți un singur contact și un singur plan.
 Partener juridicCrowe Turcan Mikhailenko
Aproximativ 10 minute · primiți o ofertă: volum de lucru, termene și preț
Legea nr. 195/2024 privind protecția datelor cu caracter personal a fost adoptată la 25 iulie 2024 și se aplică din 23 august 2026. Ea a înlocuit Legea 133/2011 și aliniază regulile din Republica Moldova la Regulamentul general al UE privind protecția datelor (GDPR).
Ce parte din amenda calculată se încasează efectiv
Oricărei companii, instituții sau întreprinderi individuale care prelucrează date cu caracter personal — indiferent de mărime. Sunt vizate și companiile străine care vând persoanelor din Republica Moldova sau le urmăresc comportamentul.
Orice informație care identifică o persoană: nume, IDNP, telefon, e-mail, fotografie, înregistrare video, localizare, chiar și o adresă IP sau un cookie. Datele privind sănătatea, cele biometrice și altele asemănătoare formează o categorie specială, cu reguli mai stricte.
Centrul Național pentru Protecția Datelor cu Caracter Personal (CNPDCP). Acesta poate controla o companie, poate dispune remedierea încălcării, poate restricționa sau interzice prelucrarea și poate aplica el însuși amenda.
Lângă fiecare punct — cine îl acoperă în lucrul nostru comun.
Crowe Turcan MikhailenkoFiecare scop are nevoie de un temei: contract, obligație legală, interes legitim sau consimțământ. Consimțământul trebuie să fie separat, clar, demonstrabil și la fel de ușor de retras ca de acordat.
Partener juridicO notă de informare care spune ce colectați, de ce, pe ce temei, cât timp păstrați datele, cui le transmiteți și cum își poate exercita persoana drepturile.
Partener juridic + NQDataUn registru intern: ce date, în ce scop, pe ce temei, cui sunt transmise, cât timp se păstrează. Excepția pentru companiile sub 250 de angajați se aplică rar, deoarece prelucrarea regulată a datelor clienților sau ale personalului o anulează.
Partener juridic + NQDataAcces pe roluri, autentificare multifactor, criptare, copii de rezervă testate, jurnale. Legea nu cere sisteme scumpe — cere măsuri pe măsura riscului.
NQDataGăzduire, CRM, serviciu de e-mail marketing, contabilitate sau IT externalizate: oricine lucrează cu datele la instrucțiunea dvs. trebuie să fie legat printr-un acord scris.
Partener juridicO încălcare care creează un risc pentru persoane se notifică Centrului în 72 de ore; dacă riscul este ridicat, sunt informate și persoanele afectate.
Partener juridic + NQDataAcces, rectificare, ștergere, restricționare, portabilitate, opoziție. Răspundeți în termen de o lună; pentru cererile complexe termenul poate fi prelungit cu încă două.
Partener juridic + NQDataPrelucrările cu risc ridicat — date sensibile pe scară largă, monitorizare sistematică, profilare — necesită mai întâi o evaluare a impactului (DPIA). Autoritățile publice și companiile care fac astfel de prelucrări pe scară largă trebuie să desemneze un DPO.
Partener juridic| Subiect | Legea 133/2011 | Legea 195/2024 |
|---|---|---|
| Abordare | Cerințe formale. Până în 2022 compania notifica Centrul și era înscrisă în registrul operatorilor. | Responsabilitate: în orice moment trebuie să puteți demonstra cum respectați legea — prin registru, politici și evaluări. |
| Amenzi | Amenzi contravenționale potrivit Codului contravențional — sume mici, care nu depindeau de cifra de afaceri. | Până la 1 000 000 sau 2 000 000 de lei ori 1–2% din cifra de afaceri anuală, dacă aceasta este mai mare. Amenda este aplicată chiar de Centru. |
| Cui se aplică | În principal organizațiilor stabilite în Republica Moldova. | Și companiilor străine care oferă bunuri sau servicii persoanelor din Republica Moldova ori le monitorizează; acestea desemnează un reprezentant local. |
| Drepturile persoanelor | Informare, acces, intervenție și opoziție. | S-au adăugat portabilitatea datelor și restricționarea prelucrării; ștergerea — pe temeiuri mai largi; termen clar de răspuns — o lună. |
| Copii | Nu exista o regulă separată privind consimțământul copilului în mediul online. | Serviciile online se pot baza pe consimțământul copilului de la 14 ani; sub această vârstă decide părintele sau tutorele. |
| Transferuri în străinătate | Către țări fără un nivel adecvat de protecție — în baza clauzelor standard aprobate de Centru în 2022. | Logica GDPR: liber către țările cu nivel adecvat de protecție, inclusiv SEE; în rest — clauze contractuale standard sau alte garanții. |
| Atribuțiile Centrului | Constata încălcarea și transmitea cauza instanței. | Controale, dispoziții obligatorii, restricționarea sau interzicerea prelucrării și amenzi proprii. |
Legea 133/2011 a fost ea însăși actualizată în 2022: atunci au fost eliminate notificarea Centrului și registrul operatorilor și au apărut responsabilul cu protecția datelor și evaluarea impactului. Legea 195/2024 a înlocuit-o integral.
Legea stabilește două plafoane. Pentru încălcări organizatorice — lipsa registrului, securitate slabă, breșă nenotificată, lipsa acordului cu persoana împuternicită — până la 1 000 000 de lei sau 1% din cifra de afaceri a anului precedent. Pentru încălcarea principiilor, a condițiilor consimțământului, a drepturilor persoanelor sau a regulilor de transfer, precum și pentru nerespectarea dispozițiilor Centrului — până la 2 000 000 de lei sau 2%. Se aplică valoarea mai mare dintre cele două.
Amenda nu este automată. Centrul poate emite un avertisment sau poate dispune măsuri corective, iar suma o stabilește de la caz la caz: gravitate, intenție, prejudiciul produs, cooperare, încălcări anterioare.
Cifrele reprezintă maximul legal, nu o estimare a amenzii.
Conformitatea înseamnă pe jumătate documente și pe jumătate tehnologie. Documentele sunt pregătite de partenerul nostru juridic; NQData face ca sistemele să corespundă celor promise în documente. Comunicați cu un singur manager de proiect de la NQData.
Partea juridică a proiectului este asigurată de Crowe Turcan Mikhailenko, reprezentant oficial al Crowe Global în Moldova, iar partea tehnică — de NQData. Pentru dvs. înseamnă un singur contact și un singur plan de lucru.
Prețul depinde de mărimea companiei și de sistemele implicate — îl comunicăm după chestionar.
Crowe Turcan MikhailenkoVreți să știți unde vă aflați
Aveți nevoie ca totul să fie pus la punct
Vreți să rămâneți conformi
Aproximativ zece minute, fără detalii confidențiale. Ne permite să estimăm volumul de lucru.
Volumul de lucru, calendarul și prețul pentru cazul dvs.
Analizăm documentele și sistemele și convenim planul de acțiuni.
Documentele și măsurile tehnice avansează în paralel.
Instruire, monitorizare și revizuire anuală.
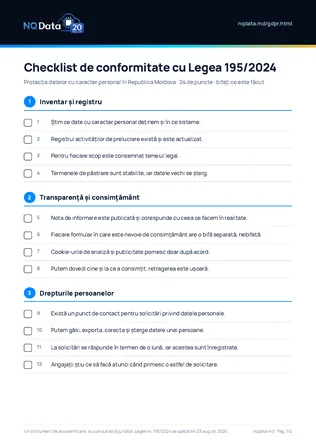
24 de puncte pe două pagini: tipăriți-l, bifați ce este făcut și vedeți ce a rămas.
Șase pași scurți. Răspunsurile ajung la NQData și la partenerul nostru juridic și sunt folosite doar pentru estimarea volumului de lucru și pregătirea ofertei.
Da. Legea nu face excepții după mărime sau formă juridică: dacă păstrați date despre clienți, angajați sau vizitatori ai site-ului, vi se aplică.
Ea transpune regulamentul european, deci logica și majoritatea regulilor sunt aceleași; diferențele sunt locale — autoritatea de supraveghere, plafoanele amenzilor, vârsta de consimțământ de 14 ani. Dacă vindeți persoanelor din UE, GDPR-ul european vi se aplică și direct.
Nu există o înregistrare generală: registrul operatorilor a fost desființat încă din 2022. Vă adresați Centrului în situații concrete — pentru a notifica o breșă, pentru a comunica datele de contact ale responsabilului cu protecția datelor sau pentru consultare, dacă evaluarea impactului arată un risc ridicat pe care nu îl puteți reduce.
Este obligatoriu pentru autoritățile publice și pentru companiile a căror activitate principală este monitorizarea sistematică pe scară largă a persoanelor sau prelucrarea pe scară largă a datelor sensibile, de exemplu privind sănătatea. Celelalte îl pot desemna voluntar, inclusiv unul extern; merită să notați de ce ați decis într-un fel sau altul.
Cookie-urile și e-mailurile comerciale sunt reglementate și de Legea 284/2004 privind serviciile societății informaționale: cookie-urile de analiză și publicitate și mesajele comerciale cer consimțământ prealabil. Legea 195/2024 stabilește cum trebuie să fie consimțământul: activ, separat, demonstrabil și ușor de retras.
Nu. Centrul poate începe cu un avertisment sau cu o dispoziție de remediere, iar amenda se stabilește individual. În primii doi ani suma este, în plus, redusă — la 10%, apoi la 40%. Însă obligațiile în sine se aplică integral deja.
Partenerul juridic evaluează prelucrările și pregătește documentele: registru, politici, acorduri, proceduri. NQData se ocupă de partea tehnică: inventarul sistemelor, site și consimțământ, acces, criptare, copii de rezervă, prevenirea scurgerilor și monitorizare. Aveți un singur contact — la NQData.
Cu chestionarul de pe această pagină: durează aproximativ zece minute și ne permite să pregătim o ofertă pentru cazul dvs. Dacă vreți mai întâi o imagine rapidă, faceți testul de două minute.
Pagina este o prezentare generală, nu consultanță juridică. Cifre și articole: Legea nr. 195/2024 privind protecția datelor cu caracter personal.
Completați chestionarul sau sunați-ne: vă explicăm de unde să începeți în cazul dvs.
 partea tehnicăpartea juridică